PR|この記事にはアフィリエイト広告(A8.net)が含まれます。
ChatGPTに仕事のメモや個人的な相談を書いていると、「自分以外の誰かがログインしていたらどうしよう」と気になることがあります。これまでの「アクティブなセッション」は今サインインしている端末を見るための機能で、サインアウト済みのセッションは表示されないため、過去のサインインをさかのぼって確かめるには向いていませんでした。
2026年9月25日のChatGPTの更新で、OpenAIアカウントの「セキュリティ履歴(Security history)」を見られるようになりました。サインイン、サインアウト、多要素認証(MFA)やパスキーなどのセキュリティ設定の変更が、時刻・場所・端末の情報つきで一覧になります。開く場所は、ウェブ版ChatGPTの「設定」→「セキュリティとログイン(Security and login)」→「Security history」です。リリースノートに対象プランの限定は書かれていませんが、無料プランを含むかどうかの明記もありません。
情報確認日:2026年9月26日
OpenAIのChatGPTリリースノートと、アカウントの保護・多要素認証・アクティブなセッション・パスキーに関する公式ヘルプをまとめた解説です。
- 公式の手順はウェブ版ChatGPTのものです。スマホアプリで開けるかは、2026年9月26日の時点で公式の記載がなく未確認です。
- 場所や端末の情報は、おおよその値になったり、表示されなかったりすることがあります。場所が少し違って見えるだけで、不正なサインインとは限りません(筆者の見方)。
- 対象プラン、段階的に提供されるかどうか、何日分の記録が残るかは、公式資料に書かれていません。

PR 生成AIを仕事で使う力をまとめて学ぶなら、DMM 生成AI CAMP 学び放題(職種別11コースが月額14,800円(税込16,280円)で学び放題)。先に仕組み・料金・解約条件の解説を読むこともできます。


セキュリティ履歴とは?何が記録される?
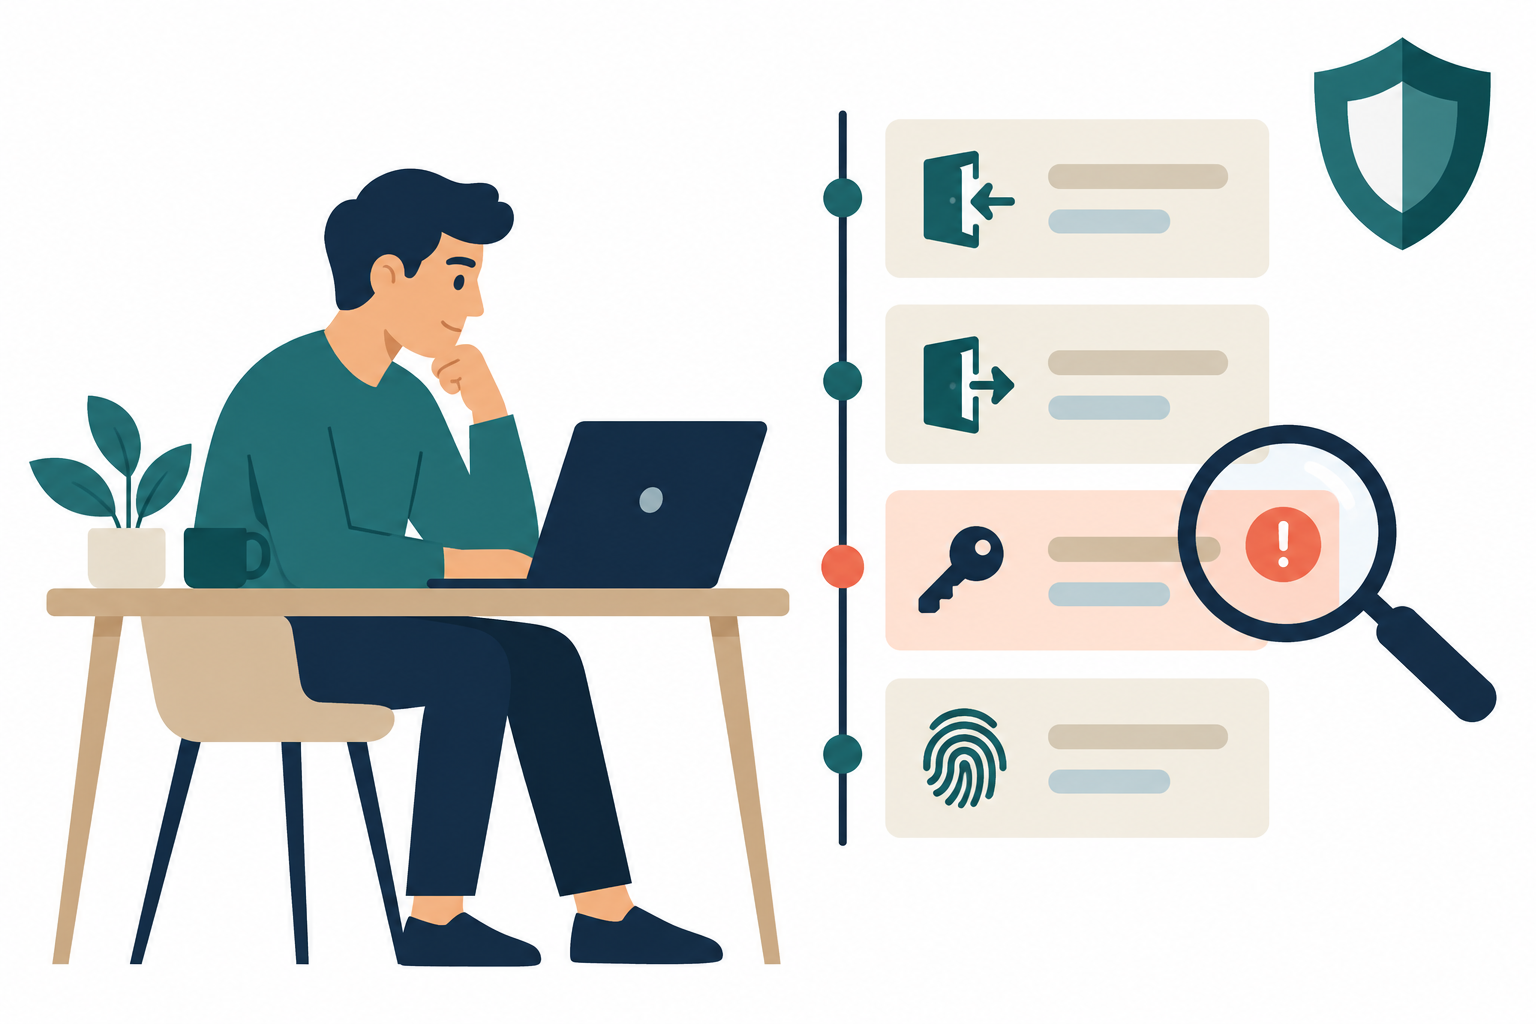
セキュリティ履歴は、OpenAIアカウントで起きたセキュリティに関わる出来事を、さかのぼって確認するための一覧です。ChatGPTのリリースノートと公式ヘルプ(Keeping your OpenAI account secure)には、次のような出来事が例として挙げられています。
- サインイン
- サインアウト
- パスワードの変更(公式ヘルプに記載)
- 多要素認証(MFA)の設定の変更
- パスキーの設定の変更
- そのほかのセキュリティ設定の変更
それぞれの記録には、出来事の種類と時刻に加えて、場所と端末の情報が付きます。ただし公式ヘルプは、一部の情報がおおよその値だったり、表示されなかったりすることがあると書いています。たとえば、自分でサインインしたのに場所が住んでいる地域と少しずれて表示されることも考えられます(筆者の見方)。
多要素認証(MFA)は、パスワードに加えて、認証アプリのコードやスマホへの通知などで本人確認をする仕組みです。パスキーは、スマホやパソコンの顔認証・指紋認証・PINを使って、パスワードを入力せずにサインインできる仕組みです。どちらもアカウントを守る設定なので、自分が変えた覚えのない変更が記録されていないかを見るのが、セキュリティ履歴の主な使いみちになります。
どこで見られる?ウェブ版ChatGPTでの開き方
公式ヘルプ(Keeping your OpenAI account secure)の記述をもとにまとめた、ウェブ版ChatGPTでの開き方です。
- ブラウザでChatGPTにサインインし、「設定」を開きます。
- 「セキュリティとログイン(Security and login)」を選びます。
- 「Security history」を選びます。
- 出来事の種類と時刻を、場所・端末の情報とあわせて見ていきます。
「セキュリティとログイン」という日本語の表記は、公式ヘルプの日本語版(多要素認証の記事)で確認できました。一方、「Security history」の日本語画面での名前は、ヘルプの日本語版でもこの部分が英語のままで、確認できていません。また、以前に更新された公式ヘルプでは同じ場所が「セキュリティ(Security)」と書かれているものもあります。表示される名前が少し違っても、設定の中のセキュリティの項目を探してみてください。
無料プランやスマホアプリでも見られる?
2026年9月26日の時点で、公式資料からはっきり言えることと言えないことを分けると、次のとおりです。
| 気になる点 | 公式資料の記載 |
|---|---|
| 無料プランでも使える? | リリースノートは「OpenAIアカウント」の機能として紹介しており、プランの限定は書かれていない。無料プランを含むという明記もないため未確認 |
| スマホアプリで見られる? | 手順はウェブ版ChatGPTのものだけ。アプリでの表示は未確認 |
| 全員にすぐ表示される? | リリースノートに段階的な提供(rolling out)の記載はない。実際に全員へ表示されているかは未確認 |
| 何日前まで見られる? | 公式資料は「recent(直近の)」出来事と書くだけで、保存期間の記載はない |
| 会社や学校のアカウントは? | セキュリティ履歴については記載なし。なお、同じ設定画面の「アクティブなセッション」は、組織のシングルサインオン(SSO)に紐づくアカウントでは使えないと公式ヘルプに書かれている |
スマホでしかChatGPTを使っていない人は、スマホのブラウザでChatGPTのウェブ版を開いてサインインし、ウェブ版の手順で設定を探してみる方法があります(筆者の提案。公式ヘルプの手順はウェブ版のもので、スマホのブラウザでの表示は未確認です。アプリで見られるかどうかとは別の話です)。
「アクティブなセッション」とは何が違う?
同じ「セキュリティとログイン」の中には、「アクティブなセッション(Active sessions)」という項目もあります。公式ヘルプは、セキュリティ履歴は過去の出来事を、アクティブなセッションは今サインインしている状態を見るもの、と役割を分けています。
| 項目 | 見られること |
|---|---|
| セキュリティ履歴 | 過去のサインイン・サインアウト、MFAやパスキーなどの設定変更。時刻・場所・端末の情報つき |
| アクティブなセッション | 今サインインしているブラウザやOpenAIのアプリ(ChatGPT・Codex・API Platformなど)。端末、おおよその場所、サインイン日時が表示され、個別またはまとめてログアウトできる |
アクティブなセッションは、サインアウト済みのセッションを表示しません。「前にだけ使われた知らない端末」を探すならセキュリティ履歴、「今もつながっている知らない端末」を切るならアクティブなセッション、と使い分けると分かりやすくなります(筆者の見方)。
知らないサインインがあったら何をする?
自分がしていない、または許可していない出来事が記録されていたら、公式ヘルプの「Respond to a suspected compromise(侵害の疑いへの対応)」の手順に進みます。公式ヘルプに書かれている順番は次のとおりです。
- パスワードを変更する:パスワードでサインインしていて、漏れた・使い回していた・人に教えたと思う場合は、すぐに変更します。
- すべてのセッションからログアウトする:「設定」→「セキュリティとログイン」→「アクティブなセッション」で「すべてのセッションからログアウト」の「すべてログアウト」を選び、確認画面で「すべてのデバイスからログアウト」を選びます。今使っている端末もログアウトされ、ほかの端末のログアウトには最大30分かかることがあります。
- APIを使っている人はAPIキーを削除する:OpenAIのAPIを使っている場合は、APIキーを削除し、身に覚えのない利用がないか利用状況を確認します。
- セキュリティ履歴の記録を残す:心当たりのない出来事を確認し、日時や場所、端末などの情報を控えておきます。アカウントの回復に役立つことがあります。
- OpenAIのサポートに連絡する:ヘルプセンターのどのページからでも、新しいチャットを開いて連絡できます。自分がしていない操作の内容を伝えます。
記録を控える方法は、画面の該当部分をスクリーンショットで残すか、日時・場所・端末をメモしておくのが手軽です。公式ヘルプの順番では記録の確認はログアウトのあとですが、ログアウトやパスワード変更のあとで同じ記録を見返せるかは公式資料に書かれていないため、対処の前にも控えておくと安心です(いずれも筆者の提案)。
公式ヘルプは、多要素認証(MFA)を有効にしても、すでにサインインしている端末やセッションはログアウトされないと書いています。不正なサインインが疑われるときは、パスワードの変更とすべてのセッションからのログアウトを先に行い、そのあとでMFAを有効にする順番が案内されています。
公式ヘルプは、アカウントの情報を入力させようとするメールやリンクにも注意するよう呼びかけています。「アカウントに不審なサインインがありました」といったメールが届いても、メール内のリンクから開かず、自分でChatGPTを開いてセキュリティ履歴を確かめるほうが安全です(筆者の提案)。
MFAとパスキーの設定も見直そう
セキュリティ履歴を開いたついでに、同じ画面でサインインを守る設定も確かめておくと、あとで困りにくくなります。公式ヘルプで案内されている設定のうち、ここでは次の2つを取り上げます。
多要素認証(MFA)
「設定」→「セキュリティとログイン」の「多要素認証(MFA)」で、使いたい方法を選んで設定します。公式ヘルプに挙げられている方法は、認証アプリ(Google AuthenticatorやAuthyなど)のワンタイムコード、信頼済みの端末へのプッシュ通知、SMSまたはWhatsAppで届く6桁のコード、パスキーです。使える方法は、端末・国・アカウントの種類・アカウントの作り方によって変わります。
MFAは設定後、次のサインインから有効になり、ChatGPTだけでなくAPI Platformを含むOpenAIのサービス全体に適用されます。公式ヘルプは、パスワードを知られても、2つ目の確認がなければアカウントに入れなくなると説明しています。
パスキー
パスキーは、アカウントや設定に応じて、パスワードを使わないサインインの方法として、またはMFAの確認手段として使えます。公式ヘルプでは、ウェブ版ChatGPTの「設定」→「セキュリティ」の「Passkeys」で「Add passkey」を選び、画面の案内に沿って追加すると説明しています。アカウントの作り方、メールアドレスの有無、サインインの方法によっては、パスキーを追加する項目が表示されないことがあります。
1台の端末だけに保存したパスキーは、その端末をなくすと使えなくなることがあります。iCloudキーチェーンなどで同期したパスキーなら、同じアカウントでサインインしているほかの端末でも使える場合があります。パスキーだけに頼らず、別の確認方法も用意しておくと、端末をなくしたときにも入り直しやすくなります(筆者の提案)。
まとめ:まず自分のセキュリティ履歴を一度開いてみる
2026年9月25日の更新で、ChatGPTの設定から、OpenAIアカウントのサインイン・サインアウトやMFA・パスキーの設定変更を時刻・場所・端末つきで振り返れるようになりました。ウェブ版ChatGPTで「設定」→「セキュリティとログイン」→「Security history」を開き、心当たりのない記録がないかを確かめてください。見慣れない記録があれば、パスワードの変更、すべてのセッションからのログアウト、記録の保存、サポートへの連絡の順で対処します。問題がなければ、MFAやパスキーが設定されているかも同じ画面で見直しておくと安心です。
今回の更新の告知はChatGPTのリリースノート(2026年9月25日の項)、MFAの設定はOpenAIヘルプ:多要素認証(MFA)を管理する(日本語)、ログイン中の端末の見方はOpenAIヘルプ:Managing active sessions in ChatGPT、パスキーはOpenAIヘルプ:Passkeys to secure your OpenAI accountで確認できます。
DMM 生成AI CAMP 学び放題:職種別11コースを月額で好きなだけ学べるスクール
DMM 生成AI CAMP 学び放題は、生成AIデザイン・動画制作・AIアプリ開発・マーケティングなど職種別の11コース(約1,000レッスン)を、月額14,800円(税込16,280円)で好きなだけ学べるサブスク型のスクールです。入会金は0円で、月額プランなら最低契約期間の縛りがありません。
- コースをまたいで学べる。画像づくりから始めて動画編集やClaude Codeへ進むなど、目的が変わっても追加料金なしで学び直せます。
- 一人で止まりにくい。週1回×3か月のライブゼミで課題の公開添削を受けられ、分からないことは24時間対応のAIチューターに質問できます。
- 学んだ先の場がある。受講生限定のコミュニティや会員限定ワークショップ、DMMグループを含む企業の実案件コンペに参加できます。
仕組み・料金・自動更新や解約の条件は、DMM 生成AI CAMP 学び放題の解説記事で、向いている人・向かない人まで確認できます。
申込み前の確認:どのプランも自動更新で、更新を止めるには契約満了日の1日前までに退会申請が必要です。ChatGPT Plus等の外部サービス利用料・API利用料は受講料に含まれません。料金・条件は2026年9月15日に公式サイトで確認したものです。
先に内容を聞いてから決めたい方は、無料セミナーを予約できます(セミナーに参加しなくても入会できます)。
チャットの内容を学習に使わせない設定や、アカウントのセキュリティに関する情報をまとめて確認したい場合は、ChatGPTに「Privacy Center」が追加|学習に使わせない設定・メモリ・一時チャットの確認場所と対象プランを読んでいただくと、プライバシー関連の設定の場所と対象プランが分かります。ChatGPTを使い始めたばかりの場合は、ChatGPTの使い方を初心者向けに解説。無料版でできることと上限、最初に見直す設定、スマホでの使い方を読んでいただくと、最初に見直しておきたい設定が分かります。